Marco Tosatti
Cari amici e nemici di Stilum Curiae, offriamo alla vostra attenzione qualche elemento di valutazione su un fatto che giudichiamo di una gravità e importanza non trascurabile. Buona lettura e diffusione.
§§§
Il primo è questo breve post di Fanpage.it:
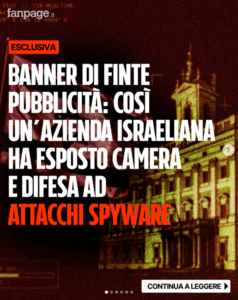
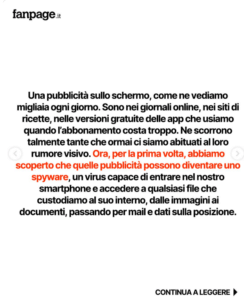
Un report di Citizen Lab ha svelato una nuova forma di attacco. Si chiama AdFection e agisce attraverso i banner pubblicitari. Una pubblicità compare su uno smartphone e il dispositivo viene subito infettato da uno spyware. Non bisogna cliccare nulla: tutto avviene con un processo automatico.
Camera e Difesa sono stati esposti ad attacchi spyware da un’azienda israeliana.
***
E con più dettagli abbiamo questo post di Instagram. Cliccate sul collegamento per vedere il video.
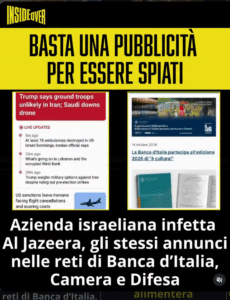
Per infettare i computer di Al Jazeera è bastato far comparire una pubblicità sullo schermo, senza un clic. Lo ha documentato il Citizen Lab, centro di ricerca dell’Università di Toronto che indaga sugli spyware, in un rapporto pubblicato il 15 ottobre.
Secondo i ricercatori, gli annunci sono stati acquistati da Discover-Tech, un’azienda israeliana che si presenta come agenzia di pubblicità digitale.
Quando l’annuncio si caricava su un sito o in un’app, contattava i server dell’azienda. Se il dispositivo era tra i bersagli, riceveva il codice che apriva la strada allo spyware di Candiru, società israeliana inserita nella lista nera del governo degli Stati Uniti nel 2021 per aver fornito spyware usati contro funzionari, giornalisti, attivisti e accademici.
Il team tecnico di Al Jazeera ha notato le prime anomalie nel 2024 e ha consegnato i registri della rete al Citizen Lab. Almeno 45 dispositivi dell’emittente sono stati presi di mira.
Lo spyware di Candiru può copiare file e password, registrare ciò che si digita, attivare microfono e webcam, leggere email e messaggi. Al Jazeera ha dichiarato di “condannare gli attacchi spyware che hanno preso di mira alcuni membri del suo staff”.
Nei dati del rapporto compaiono anche le reti di Banca d’Italia, Camera dei deputati e Ministero della Difesa: su dispositivi collegati a quelle reti sono stati mostrati annunci di Discover-Tech. Il Citizen Lab precisa che questo non prova un’infezione ma almeno una raccolta di dati, e chiede un’indagine. Lo stesso vale per Nato, Onu, Parlamento europeo e Commissione UE.
Tra marzo e giugno 2026 gli annunci dell’azienda con il codice di attacco sono comparsi in 75.373 app e 120.768 siti web, da Viber a Duolingo, dal New York Times alla BBC.
Discover-Tech comprava spazi sui circuiti di Google, della russa Yandex e di Beeswax (gruppo Comcast).
Dopo l’indagine Google e Beeswax l’hanno esclusa e l’associazione europea della pubblicità digitale l’ha sospesa.
L’azienda non ha risposto alle richieste di commento di Reuters.
#spyware #israel #citizenlab
***
E infine anche questo sito americano ne parla:

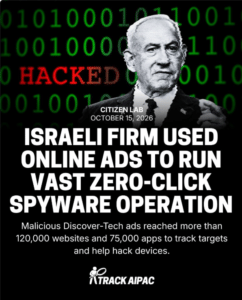
Un’azienda israeliana ha spiato gli utenti di Internet attraverso una vasta rete di annunci online “zero-click”, utilizzati per tracciare i bersagli e facilitare l’hacking dei loro dispositivi.
“Gli annunci online di Discover-Tech — spesso relativi a prodotti comuni come telefoni o auricolari — hanno raggiunto oltre 120.000 siti web e 75.000 app attraverso le sue varie partnership, ha affermato il Citizen Lab.”
“Gli utenti che visitavano siti o utilizzavano app contenenti gli annunci dannosi potevano essere identificati e tracciati da Discover-Tech, che a volte tentava anche di estrarre i numeri di telefono di alcuni utenti di smartphone, hanno affermato i ricercatori. Era sufficiente che gli annunci venissero caricati su un sito web perché lo spionaggio avesse luogo.”
– via @reuters
§§§
Aiutate Stilum Curiae
IBAN: IT79N0200805319000400690898
BIC/SWIFT: UNCRITM1E35
***
Stilum Curiae lo trovate anche qui:
https://www.instagram.com/sanpietrotos/
https://www.facebook.com/marco.tosatti/
https://www.facebook.com/profile.php?id=100063593462822
www.linkedin.com/in/marco-tosatti-77b42a21
***